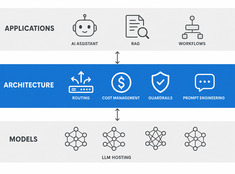
LLM Architecture

Sécurité des agents A2A et MCP : identité, délégation et traçabilité

Sécurité des agents A2A et MCP : identité, délégation et traçabilité

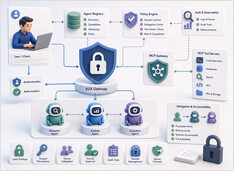
La sécurité du protocole concerne qui peut agir, non le modèle.

L’injection de prompt attire la majeure partie de l’attention en matière de sécurité dans les systèmes de LLM, et cela est justifié, mais ce n’est pas le seul problème une fois que les agents commencent à utiliser des outils et à déléguer du travail à d’autres agents.
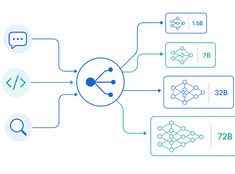
Aiguillage des modèles : cessez d’utiliser un seul modèle pour tout

Aiguillage des modèles : cessez d’utiliser un seul modèle pour tout

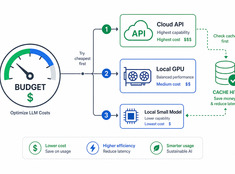
« Le bon modèle pour la bonne tâche. »

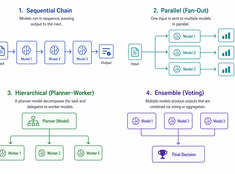
Exécuter un modèle de 70 milliards de paramètres pour résumer un e-mail de 200 mots est une dépense inutile. Utiliser un modèle de 3 milliards de paramètres pour relire du code en production est irresponsable. La plupart des systèmes se situent quelque part entre ces deux extrêmes — et c’est précisément là que le routage de modèles prend tout son sens.

Les garde-fous des LLM en pratique : ce qui fonctionne réellement

Les garde-fous des LLM en pratique : ce qui fonctionne réellement

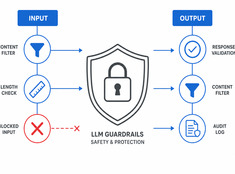
Contrôlez le risque, pas seulement le modèle.

Les LLMs sont imprévisibles. Ils hallucinent, fuient des données, génèrent du contenu nuisible ou refusent des demandes légitimes. Les garde-fous (guardrails) contraignent le comportement du modèle sans sacrifier ses capacités.